Microsoft Copilot DSGVO-konform nutzen: Datenschutz, EU Data Boundary und Checkliste
Inhaltsverzeichnis
Copilot Chat und Microsoft 365 Copilot: Was für den Datenschutz gilt
Ob sich Microsoft Copilot DSGVO-konform einsetzen lässt, hängt zuerst davon ab, welche Variante im Einsatz ist und mit welchem Konto sich Mitarbeitende anmelden. Microsoft bündelt die Datenschutzzusagen für Unternehmen unter dem Begriff Enterprise Data Protection (Unternehmensdatenschutz). Sie gilt laut Microsoft für Copilot Chat und für die kostenpflichtige Lizenz Microsoft 365 Copilot, sofern sich Nutzer mit ihrem Arbeitskonto (Entra ID) anmelden.
| Variante | Zugriff auf Unternehmensdaten | Enterprise Data Protection |
|---|---|---|
| Microsoft 365 Copilot Chat (in Microsoft 365 enthalten, Anmeldung mit Arbeitskonto) | Antwortet auf Basis von Webinhalten, wertet hochgeladene Dateien aus. Kein tiefer Zugriff auf Mails, Dateien und Chats im Tenant. | Ja |
| Microsoft 365 Copilot (kostenpflichtige Lizenz, z. B. Copilot Business) | Greift über den Microsoft Graph auf Mails, Dateien, Termine, Chats und SharePoint-Inhalte zu, auf die der Nutzer Zugriff hat. | Ja |
| Copilot mit privatem Microsoft-Konto | Kein Bezug zum Unternehmens-Tenant. | Nein. Die Zusagen für Unternehmen gelten hier nicht. |
Enterprise Data Protection bedeutet laut Microsoft: Eingaben, Antworten und die Daten, auf die Copilot zugreift, werden nicht zum Training der KI-Modelle verwendet. Sie bleiben verschlüsselt im eigenen Mandanten. Copilot hält sich an die bestehenden Zugriffsrechte. Die Unterschiede im Funktionsumfang erklären die Beiträge Microsoft 365 Copilot Chat vs. Copilot lizenziert und Microsoft 365 Copilot Lizenzen: Einfach erklärt.
Wichtig: Nutzen Mitarbeitende Copilot oder andere KI-Chats mit privatem Konto für Firmendaten, fehlt jede vertragliche Absicherung und Kontrolle. Legen Sie in Ihrer KI-Richtlinie fest, dass für Firmendaten nur das Arbeitskonto zulässig ist.
Wo werden Copilot-Daten verarbeitet? Die EU Data Boundary
Die EU Data Boundary ist ein geografisch definierter Verarbeitungsraum. Microsoft hat sich verpflichtet, Kundendaten und personenbezogene Daten von Unternehmen aus der EU und der EFTA für Microsoft 365, Azure, Dynamics 365 und die Power Platform innerhalb dieser Grenze zu speichern und zu verarbeiten. Das gilt für bezahlte, allgemein verfügbare Dienste, nicht für Vorschauen und kostenlose Testversionen.
Für Microsoft 365 Copilot heißt das im Regelfall:
- Teil der Datenresidenz-Zusagen: Microsoft 365 Copilot ist seit dem 1. März 2024 eine abgedeckte Workload in den Datenresidenzverpflichtungen der Microsoft-Produktbedingungen. Auch Advanced Data Residency (ADR) und Multi-Geo umfassen seitdem Zusagen für Copilot.
- Verarbeitung in der Region: Anfragen an das Sprachmodell gehen an die nächstgelegenen Rechenzentren. Bei hoher Auslastung können sie in andere Regionen umgeleitet werden. Ohne Flex Routing bleibt EU-Datenverkehr dabei innerhalb der EU Data Boundary.
- Verschlüsselung: Daten werden bei der Übertragung und bei der Speicherung verschlüsselt.
- Azure OpenAI statt öffentlicher Dienste: Für die KI-Verarbeitung nutzt Copilot Azure OpenAI Services, nicht die öffentlich verfügbaren OpenAI-Dienste. Prompts, abgerufene Daten und Antworten bleiben innerhalb der Microsoft-365-Dienstgrenze.
Ein Sonderfall: Unternehmen, die Multi-Geo-Funktionen gekauft oder genutzt haben, fallen laut Microsoft für Microsoft 365 nicht unter die EU Data Boundary, auch wenn ihr Tenant in einem EU-Land geführt wird. Prüfen Sie diesen Fall gesondert. Wie Copilot technisch auf Daten zugreift, zeigt der Beitrag Microsoft Copilot Architektur.
Copilot und DSGVO: Werden die Daten in Deutschland verarbeitet?
Viele Unternehmen fragen, ob Copilot-Daten in Deutschland bleiben. Stand November 2026 lautet die Antwort: nein, nicht als eigene Zusage. Für Deutschland gilt das regionale Modell der EU Data Boundary. Dabei helfen zwei Begriffe, die oft vermischt werden.
| Begriff | Was er regelt | Stand für Deutschland |
|---|---|---|
| Datenresidenz | Wo Inhalte dauerhaft gespeichert werden, etwa in SharePoint, OneDrive oder im Postfach. | Speicherung in der EU, je nach Tenant-Standort und gebuchten Optionen wie ADR. |
| Nationale Verarbeitung | In welchem Land der eigentliche Rechenschritt stattfindet, also die Verarbeitung von Prompt und Antwort durch das Sprachmodell. | Nicht angeboten. Die Verarbeitung erfolgt innerhalb der EU Data Boundary. |
Im November 2025 hat Microsoft angekündigt, Copilot-Interaktionen in ausgewählten Ländern auch rein national zu verarbeiten. Im April 2026 hat Microsoft den Zeitplan konkretisiert:
- Bis Ende 2026: Australien, Indien, Großbritannien, USA und Vereinigte Arabische Emirate.
- 2027: Kanada. 2028: Japan.
- EU und EFTA, also auch Deutschland und die Schweiz: weiterhin regionale Verarbeitung innerhalb der EU Data Boundary, keine eigene Instanz je Land.
Ergänzend hat Microsoft für Europa weitere Souveränitätsbausteine eingeführt: einen europäischen Verwaltungsrat, der die Einhaltung europäischer Gesetze im Rechenzentrumsbetrieb überwacht, Data Guardian, das Fernzugriffe von Microsoft-Mitarbeitenden auf europäische Kundendaten über EU-basierte Prüfstellen leitet und protokolliert, und Microsoft 365 Local für den Betrieb von Kernanwendungen auf eigener Infrastruktur.
Was das für Ihre Dokumentation bedeutet:
- Verarbeitungsverzeichnis: Als Verarbeitungsort ist die EU Data Boundary einzutragen, nicht Deutschland. Die Ausnahmen aus dem nächsten Abschnitt gehören mit Ihrer Entscheidung dazu.
- Datenschutz-Folgenabschätzung: Die DSFA bewertet den Verarbeitungsort EU und die Ausnahmen. Nationale Verarbeitung ersetzt keine DSFA und keinen Auftragsverarbeitungsvertrag, auch nicht in Ländern, die sie bekommen.
- NIS2, DORA und Aufsichtsrecht: Behörden, Banken, Versicherungen und Gesundheitswesen sollten schriftlich begründen, warum das regionale Modell für sie ausreicht. Prüfen Sie Zeitpläne im Microsoft-365-Roadmap-Tracker und im Microsoft-365-Blog, nicht in älteren Presseartikeln.
Ausnahmen, die Verantwortliche kennen müssen: Web-Suche, Flex Routing und Anthropic-Modelle
Die EU Data Boundary gilt für Kundeninhalte wie E-Mails, Dateien, Chats und Dokumente. Einige Fälle sind ausgenommen oder hängen von Einstellungen ab. Für die DSGVO zählt, dass Sie diese Fälle kennen, bewerten und Ihre Entscheidung dokumentieren.
| Ausnahme | Was passiert | Was Sie tun sollten |
|---|---|---|
| Web-Suche | Für allgemeine Web-Suchen über Bing gelten laut Microsoft Ausnahmen von der EU-Datengrenze. | In der DSFA berücksichtigen und in der KI-Richtlinie regeln, welche Inhalte in webgestützte Prompts gehören. |
| Pseudonymisierte System- und Sicherheitslogs | Können zur Fehleranalyse, Bedrohungserkennung und Stabilität des Dienstes verarbeitet werden. Sie enthalten keine direkt zuordenbaren Nutzerdaten. | Im Verarbeitungsverzeichnis erwähnen. |
| Flex Routing | Bei Spitzenlast kann Copilot Anfragen auch in den USA, Kanada oder Australien verarbeiten. Laut Microsoft ist Flex Routing bei EU- und EFTA-Tenants, die nach dem 25. März 2026 angelegt wurden, standardmäßig aktiv. | Einstellung im Microsoft 365 Admin Center prüfen. Mit „Do not allow flex routing“ bleibt die Verarbeitung in der EU Data Boundary. |
| Claude-Modelle von Anthropic | Anthropic arbeitet als Unterauftragsverarbeiter von Microsoft. Nach Freigabe werden die Daten heute in den USA verarbeitet und in der EU gespeichert. In Copilot Cowork laufen innerhalb der EU Data Boundary derzeit nur GPT-Modelle. | Schalter für Anthropic und die eigene Einstellung für Word, Excel und PowerPoint prüfen. Freigabe bewusst entscheiden, am besten zuerst für eine Pilotgruppe. |
Zu Claude hat Microsoft am 5. November 2026 angekündigt, die Verarbeitung bis Ende 2026 in die EU Data Boundary zu verlegen, ausdrücklich auch in Copilot Cowork. Ein genaues Datum gibt es nicht (Stand: November 2026). Details und die Schritte im Admin Center stehen in Claude in Copilot kommt bis Ende 2026 in die EU Data Boundary.
Praxis-Tipp: Ob eine Ausnahme für Ihre Daten vertretbar ist, lässt sich nicht pauschal sagen. Treffen Sie die Entscheidung zu Flex Routing und Anthropic gemeinsam mit Ihrem Datenschutzbeauftragten. Für Unternehmen mit Vorgaben wie ISO 27001, NIS2 oder DORA gehört sie schriftlich in die Dokumentation.
Kein KI-Training und keine menschliche Prüfung der Eingaben
Eine zentrale Sorge bei Cloud-KI lautet: Werden unsere Inhalte zum Training der Modelle verwendet? Für Copilot mit Arbeitskonto sagt Microsoft klar nein. Im Leitfaden DSGVO und Generative KI hält Microsoft fest, dass Microsoft 365 Copilot und der Azure OpenAI Service Kundendaten ohne ausdrückliche Erlaubnis nicht zum Training von Foundation-Modellen verwenden.
- Kein Training: Prompts, Antworten und Daten aus dem Microsoft Graph werden nicht für das Training der Sprachmodelle verwendet.
- Keine menschliche Prüfung: Die Missbrauchsüberwachung mit menschlicher Inhaltsprüfung, die es in Azure OpenAI grundsätzlich gibt, ist für Microsoft 365 Copilot deaktiviert.
- Keine Zwischenspeicherung beim Modell: Azure OpenAI speichert laut Microsoft keine Kundeninhalte zwischen.
- Gespeicherter Verlauf unter Ihrer Kontrolle: Prompts und Antworten samt Quellenverweisen werden verschlüsselt gespeichert. Admins können sie über die Inhaltssuche oder Microsoft Purview einsehen, Aufbewahrungsrichtlinien festlegen und über die Teams-Export-APIs exportieren. Nutzer können ihren Copilot-Verlauf im Portal „Mein Konto“ löschen.
- Rolle nach DSGVO: Microsoft handelt als Auftragsverarbeiter nach Art. 28 DSGVO.
DSGVO-Pflichten: Was Microsoft liefert und was Ihr Unternehmen ergänzt
Copilot folgt dem Prinzip der geteilten Verantwortung. Microsoft sichert die Plattform ab: Infrastruktur, Verschlüsselung, Mandantentrennung, native Sicherheitskontrollen, Responsible-AI-Filter sowie Inhaltsblockierung und Schutz vor Jailbreak-Versuchen. Copilot übernimmt Ihre bestehenden Sicherheitseinstellungen, verstärkt sie aber nicht automatisch. Die folgende Übersicht zeigt, welche Aufgaben beim Unternehmen bleiben.
| DSGVO-Anforderung | Was Microsoft bietet | Was Ihr Unternehmen ergänzt |
|---|---|---|
| Auftragsverarbeitung (Art. 28) | Datenschutznachtrag (DPA) und Standardvertragsklauseln in den Microsoft-Produktbedingungen. | Vertrag im eigenen Verzeichnis dokumentieren, Unterauftragsverarbeiter wie Anthropic bewerten. |
| Datenresidenz und EU Data Boundary | Speicherung und Verarbeitung in der EU, mit den genannten Ausnahmen. | Tenant-Standort dokumentieren, Flex Routing und Anthropic entscheiden. |
| Zweckbindung und kein KI-Training | Enterprise Data Protection schließt Training mit Kundendaten aus. | In Datenschutzhinweisen und KI-Richtlinie abbilden, private Konten ausschließen. |
| Technische und organisatorische Maßnahmen | Verschlüsselung, Identitätsschutz, Audit-Logs. | Berechtigungen, Sensitivity Labels, DLP, Conditional Access und MFA aktiv konfigurieren. |
| Betroffenenrechte (Art. 15 bis 22) | Auskunft, Löschung und Export über Microsoft-365-Werkzeuge. | Prozesse und Zuständigkeiten festlegen, Fristen einhalten. |
| Datenschutz-Folgenabschätzung (Art. 35) | Vorlagen, Compliance-Berichte und Audit-Nachweise. | Eigene DSFA durchführen, Risiken bewerten, Maßnahmen dokumentieren. |
| Rechenschaftspflicht (Art. 5 Abs. 2) | Protokollierung in Purview Audit. | Audit-Logs auswerten, Entscheidungen und Änderungen nachvollziehbar festhalten. |
Microsoft Copilot und Datenschutz: Die Sicherheitsbausteine im Tenant
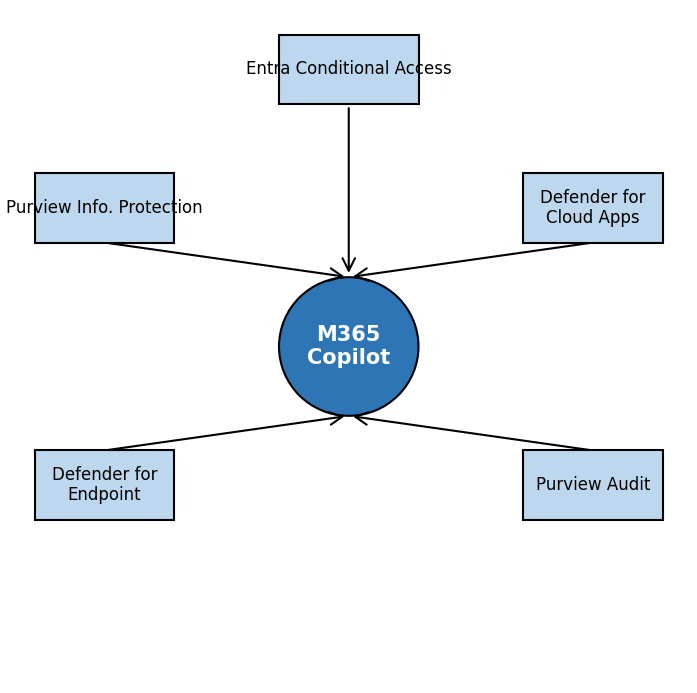
Für den Datenschutz bei Microsoft Copilot reichen die Grundeinstellungen nicht. Diese Microsoft-Werkzeuge schließen die Lücken, die sonst bleiben:
| Werkzeug | Zweck | Nutzen für Copilot | Risiko ohne das Werkzeug |
|---|---|---|---|
| Microsoft Purview Information Protection | Daten klassifizieren, mit Vertraulichkeitsbezeichnungen (Sensitivity Labels) und Verschlüsselung schützen. | Copilot erkennt Labels, zeigt sie in Antworten an und vererbt sie auf neue Dokumente. | Vertrauliche Inhalte fließen ohne Kennzeichnung in Antworten ein. |
| Microsoft Purview DLP und DSPM für KI | Weitergabe sensibler Daten verhindern, Risiken der KI-Nutzung bewerten. | Datenrisikobewertungen zeigen Oversharing, Richtlinien schützen vertrauliche Daten vor der Verarbeitung durch Copilot und Agents. | Oversharing bleibt unentdeckt. |
| Microsoft Defender for Cloud Apps | Cloud-Nutzung und Schatten-IT erkennen. | Findet nicht genehmigte KI-Apps über den Cloud-App-Katalog mit der Kategorie „Generative AI“ und Risikobewertungen. | Mitarbeitende nutzen externe KI-Tools mit Firmendaten (Schatten-KI). |
| Microsoft Entra Conditional Access | Steuern, wer wann, von wo und mit welchem Gerät zugreift. | Erzwingt MFA, blockiert mit Signalen aus Entra ID Identity Protection riskante Anmeldungen, beschränkt den Zugriff auf verwaltete Geräte oder Standorte. | Gestohlene Zugangsdaten oder unsichere private Geräte öffnen den Zugriff auf Copilot. |
| Microsoft Defender for Endpoint | Endgeräte überwachen, Angriffe abwehren. | Isoliert kompromittierte Geräte automatisiert und blockiert als nicht genehmigt markierte KI-Apps. | Infizierte Geräte können Eingaben und Antworten abgreifen. |
| Microsoft Purview Audit | Protokollierung aller Copilot-Aktivitäten. | Erfasst Prompts und Antworten mit Zeitstempel, Dienst, referenzierten Dateien und deren Labels. | Im Prüffall fehlt die Nachvollziehbarkeit. |
Sensitivity Labels: Was Copilot bei geschützten Inhalten darf
Vertraulichkeitsbezeichnungen ergänzen die Zugriffsrechte um eine zweite Schutzebene. Erzwingt ein Label Verschlüsselung, braucht der Nutzer zusätzlich zum Nutzungsrecht VIEW auch das Recht EXTRACT, damit Copilot die Inhalte verwenden darf. Das gilt auch für Dateien außerhalb des Tenants, solange sie in einer Office-App geöffnet sind, etwa auf einer Netzwerkfreigabe. Copilot Chat zeigt das Label mit der höchsten Priorität aus den verwendeten Quellen an. Erstellt Copilot ein neues Dokument in Word, PowerPoint oder Outlook, erbt es das Label der Quelldatei samt Schutzeinstellungen.
Purview unterstützt für Copilot-Interaktionen laut Microsoft weitere Funktionen, darunter Insider Risk Management, Kommunikations-Compliance, eDiscovery, Datenlebenszyklusverwaltung und Compliance Manager.
Audit und DSPM für KI: Nachweise für die Rechenschaftspflicht
Alle Copilot-Interaktionen landen im einheitlichen Überwachungsprotokoll: wann ein Nutzer mit Copilot gearbeitet hat, in welchem Dienst und auf welche Dateien Copilot zugegriffen hat, einschließlich deren Labels. Die Ereignisse fließen in den Aktivitäts-Explorer von DSPM für KI (Data Security Posture Management). Dort sehen berechtigte Admins auch Prompt- und Antwortdaten. Diese Einsicht sollten Sie in Ihrer Dokumentation regeln, denn sie betrifft selbst personenbezogene Daten.
Risiken in der Praxis: Oversharing, Prompt Injection und Schatten-KI
Oversharing als größter Hebel
Copilot zeigt nur Organisationsdaten, für die der Nutzer mindestens Leserechte hat. Das schließt Freigaben für Personen außerhalb der Organisation ein, etwa über freigegebene Kanäle in Teams. Microsoft nennt zu weit gefasste Berechtigungen in SharePoint, OneDrive und Teams als häufigstes Risiko bei Copilot-Einführungen. Ein Beispiel: Ein SharePoint-Ordner mit Vertragsdaten wurde versehentlich unternehmensweit freigegeben. Fragt ein Mitarbeiter Copilot nach laufenden Verträgen, wertet Copilot diesen Ordner aus. Nicht weil die KI Grenzen umgeht, sondern weil die Berechtigung es zulässt.
Prüfen Sie deshalb vor dem Start Freigaben für „Jeder im Unternehmen“, geerbte Rechte, Gastzugänge und alte Freigabelinks. Wie das geht, zeigt Copilot im Unternehmen: Die SharePoint Falle, die keiner sieht.
Sicherheitslücken und Prompt Injection
Sicherheitsforschende haben mehrere Schwachstellen in Copilot dokumentiert, darunter Zero-Click-Angriffe und Prompt Injection. Microsoft schließt solche Lücken mit Updates. Verantwortliche sollten ihre Microsoft-Cloud-Umgebung trotzdem aktiv überwachen. Das BSI bietet mit seinen Empfehlungen zu Microsoft Office 2024 vom September 2025 einen Ausgangspunkt für eine sichere Konfiguration.
Schatten-KI und unklare Verantwortlichkeiten
Nutzen Mitarbeitende KI-Tools über private Konten, fehlt jede Kontrolle. In Defender for Cloud Apps lassen sich generative KI-Apps erkennen, Alarme für neu auftauchende Apps einrichten und Apps als „Unsanctioned“ markieren. Defender for Endpoint blockiert sie dann auf allen angebundenen Geräten oder zeigt eine Warnung. Microsoft empfiehlt dafür Microsoft Defender XDR mit Defender for Cloud Apps und Defender for Endpoint. Dazu gehören eine KI-Nutzungsrichtlinie und Schulungen. Erst dann können Sie belegen, dass Ihr Unternehmen seine Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO erfüllt. Mehr dazu in Schatten-IT im Unternehmen stoppen.
Copilot-Rollout-Checkliste: Konkrete Maßnahmen mit Zeitplan
Ein DSGVO-konformer Copilot-Einsatz beruht auf mehreren Schutzschichten, von der Wahl der Lizenz als Fundament bis zur Schulung der Mitarbeitenden.
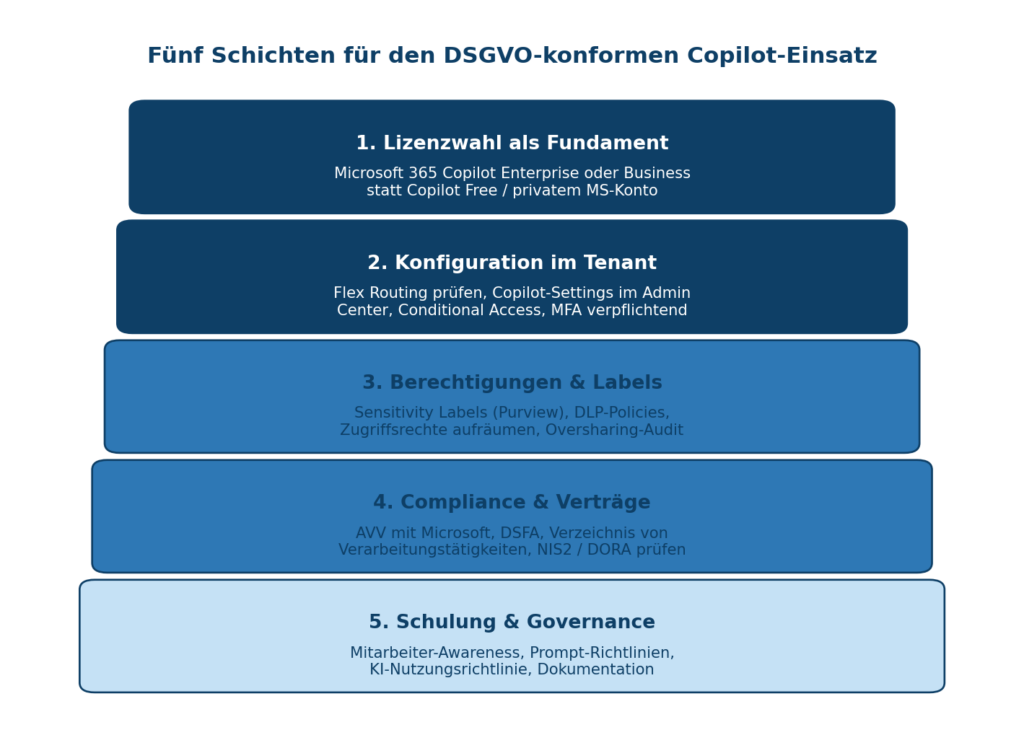
Die Tabelle übersetzt die Schichten in Aufgaben. Sie eignet sich als Grundlage für ein Audit vor dem Rollout und für die Datenschutz-Folgenabschätzung.
| Maßnahme | Zeitpunkt | Begründung |
|---|---|---|
| Konten und Lizenzen prüfen | Vor dem Rollout | Nur mit Arbeitskonto gilt Enterprise Data Protection. Private Konten für Firmendaten ausschließen. |
| Flex Routing und Anthropic im Admin Center prüfen | Sofort | Bei neueren EU-Tenants ist Flex Routing standardmäßig aktiv. Beide Einstellungen bestimmen, ob Daten die EU verlassen. |
| Datenschutzbeauftragte und gegebenenfalls Betriebsrat einbinden | Vor dem Rollout | Entscheidungen zu Verarbeitungsort, Protokollierung und Ausnahmen brauchen eine abgestimmte Grundlage. |
| Berechtigungen und Oversharing aufräumen | Vor dem Rollout | Copilot macht vorhandene Fehlfreigaben sichtbar. Least-Privilege-Prinzip durchsetzen. |
| Sensitivity Labels, Informationsbarrieren und DLP in Purview einrichten | Vor dem Rollout | Schützt vertrauliche Daten vor der Verarbeitung durch Copilot. |
| Datenschutz-Folgenabschätzung erstellen | Vor dem Rollout | Nach Art. 35 DSGVO beim umfassenden Einsatz neuer Technologien in der Regel Pflicht. |
| Verarbeitungsverzeichnis ergänzen | Vor dem Rollout | Verarbeitungsort EU Data Boundary, Ausnahmen und Unterauftragsverarbeiter dokumentieren. |
| Löschkonzept, Aufbewahrung und Archivierung festlegen | Vor dem Rollout | Copilot-Verläufe sind gespeicherte Daten und brauchen Regeln. |
| KI-Nutzungsrichtlinie und Schulung | Mit dem Rollout | Gibt klare Regeln, welche Daten in Prompts gehören. Die EU-KI-Verordnung verlangt seit Februar 2025 KI-Kompetenz der Mitarbeitenden, siehe EU AI Act 2026. |
| Audit-Logs und Sicherheitswarnungen überwachen | Laufend | Belegt die Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO und unterstützt NIS2-Pflichten. |
| Message Center und Roadmap verfolgen | Laufend | Microsoft ändert Zusagen und Standardeinstellungen, zuletzt bei Flex Routing und Claude. Dokumentation danach anpassen. |
Wie der Rollout als Projekt abläuft, beschreibt Microsoft Copilot einführen in 7 Schritten. Eine erste Einschätzung Ihrer Ausgangslage gibt der kostenlose KI-Readiness-Check für Microsoft 365.
Häufige Fragen (FAQ)
Ist Microsoft Copilot DSGVO-konform?
Microsoft liefert mit Auftragsverarbeitung, EU Data Boundary und Enterprise Data Protection die Grundlage. DSGVO-konform wird der Einsatz erst mit Ihren eigenen Maßnahmen: Arbeitskonto statt Privatkonto, aufgeräumte Berechtigungen, Entscheidungen zu Flex Routing und Anthropic, DSFA, Verarbeitungsverzeichnis und KI-Richtlinie.
Ist der kostenlose Copilot Chat datenschutzkonform?
Copilot Chat ist in Microsoft 365 enthalten und fällt mit Arbeitskonto laut Microsoft unter Enterprise Data Protection. Eingaben werden nicht zum Training verwendet. Ungeeignet für Firmendaten ist Copilot mit privatem Microsoft-Konto.
Werden Copilot-Daten in Deutschland verarbeitet?
Nein, nicht als eigene Zusage. Für Deutschland gilt die Verarbeitung innerhalb der EU Data Boundary. Eine nationale Verarbeitung kündigt Microsoft für andere Länder an, für EU und EFTA bleibt es beim regionalen Modell (Stand: November 2026).
Verwendet Microsoft unsere Daten für das KI-Training?
Laut Microsoft nicht. Prompts, Antworten und Daten aus dem Microsoft Graph werden nicht zum Training der Sprachmodelle verwendet, und eine menschliche Prüfung der Eingaben ist für Microsoft 365 Copilot deaktiviert.
Brauchen wir für Copilot eine Datenschutz-Folgenabschätzung?
In der Regel ja. Beim umfassenden Einsatz neuer Technologien wie Copilot verlangt Art. 35 DSGVO meist eine DSFA. Stimmen Sie die Bewertung mit Ihrem Datenschutzbeauftragten ab.
Fazit
Microsoft Copilot lässt sich in deutschen Unternehmen DSGVO-konform betreiben, wenn die Rahmenbedingungen stimmen. Mit der EU Data Boundary, Enterprise Data Protection und dem Verzicht auf KI-Training liefert Microsoft das Fundament. Eine rein deutsche Verarbeitung gibt es nicht, und Ausnahmen wie Web-Suche, Flex Routing und Claude-Modelle müssen Sie bewusst entscheiden. Die Verantwortung für Berechtigungen, Labels, die Dokumentation nach DSGVO und EU AI Act sowie die Schulung bleibt bei Ihnen. Die entscheidende Frage lautet daher nicht, ob Copilot sicher ist, sondern ob Ihre Umgebung bereit ist.
CodeKlar prüft Berechtigungen, Tenant-Einstellungen und Dokumentation vor dem Start und begleitet die Einführung. Mehr dazu auf unseren Seiten Microsoft 365 Copilot einführen und Microsoft 365 Security und Compliance.