Das Wichtigste in Kürze
- Kriminelle übernehmen aktuell Microsoft-365-Konten, obwohl die Betroffenen ihren zweiten Anmeldecode (MFA) korrekt eingeben.
- Der Trick: Eine gefälschte Login-Seite schaltet sich unbemerkt dazwischen und stiehlt den fertigen „Sitzungs-Schlüssel“ (das Anmelde-Cookie).
- SMS-Codes und Codes aus einer Authenticator-App schützen dagegen nicht – der Angreifer fängt einfach das fertige Ergebnis ab.
- Wirksam ist eine phishing-resistente Anmeldung mit FIDO2/Passkeys: Sie ist fest an die echte Web-Adresse gebunden und läuft auf gefälschten Seiten ins Leere.
- Mit Conditional Access (einer Zugriffs-Regel) machen Sie diese sichere Anmeldung verpflichtend – mindestens für Geschäftsführung und Buchhaltung.
- CodeKlar richtet FIDO2/Passkeys, Conditional Access und Geräte-Prüfung sauber ein – ohne den Arbeitsalltag auszubremsen.
Wenn der zweite Code plötzlich nicht mehr reicht
Viele Unternehmen atmen auf, sobald bei der Anmeldung ein zweiter Schritt dazukommt: erst das Passwort, dann ein Code per SMS oder aus einer App. Fachleute nennen das Multi-Faktor-Authentifizierung, kurz MFA – also die Anmeldung mit mehreren „Faktoren“. Lange galt die Faustregel: Wer MFA nutzt, ist praktisch sicher. Genau dieses gute Gefühl nutzen Angreifer inzwischen gezielt aus.
Denn seit einigen Monaten läuft eine groß angelegte Angriffswelle, die Microsoft-365-Konten übernimmt, obwohl die Betroffenen ihren zweiten Code korrekt eingeben. In diesem Beitrag erklären wir ohne Fachchinesisch, wie dieser Trick funktioniert, warum SMS- und App-Codes hier nicht mehr ausreichen – und mit welchen Einstellungen Sie Ihr Microsoft 365 wirklich vor Phishing schützen. Was MFA überhaupt ist und warum sie weiterhin wichtig bleibt, lesen Sie in unserem Ratgeber MFA für Unternehmen – einfach erklärt.
Was gerade passiert: Hunderte Firmen ausgetrickst – trotz MFA
Das Sicherheitsunternehmen CloudSEK hat Anfang September 2026 eine Kampagne offengelegt, die es seit Juni beobachtet. Die Zahlen sind deutlich: 461 betroffene Organisationen, 3.331 Opfer-Adressen im Netz und 5.137 abgegriffene Zugangsdaten in über 40 Ländern – Deutschland gehört zu den am stärksten betroffenen. In 474 Fällen übernahmen die Angreifer eine bereits fertig angemeldete Microsoft-365-Sitzung komplett. Die MFA war dabei kein Hindernis.
Besonders unangenehm: Hinter der Welle steckt ein fertiges „Phishing-as-a-Service“-Angebot. Das bedeutet, dass die Technik für solche Angriffe wie ein Mietprodukt bereitsteht – auch weniger versierte Kriminelle können sie einfach buchen und loslegen. Dadurch treffen professionell gemachte Angriffe heute nicht mehr nur Großkonzerne, sondern gerade auch kleine und mittlere Unternehmen.
Wie der Trick funktioniert – einfach erklärt
Stellen Sie sich einen unsichtbaren Mittelsmann vor. Sie erhalten eine E-Mail oder Teams-Nachricht mit einem Link, der täuschend echt aussieht – etwa eine angebliche Rechnung oder die Aufforderung, sich neu anzumelden. Der Link führt aber nicht direkt zu Microsoft, sondern auf eine gefälschte Zwischenseite des Angreifers. Diese Seite reicht alles, was Sie eingeben, in Echtzeit an das echte Microsoft-Login weiter und schickt Ihnen dessen Antworten zurück. Für Sie sieht alles ganz normal aus.
Sie geben also Passwort und Ihren zweiten Code ein – beides landet über die Zwischenseite beim echten Microsoft. Microsoft prüft alles, findet es korrekt und stellt einen „Sitzungs-Schlüssel“ aus. Das ist ein kleines digitales Ticket (Fachbegriff: Session-Cookie), mit dem Ihr Browser für die nächsten Stunden angemeldet bleibt, ohne sich ständig neu ausweisen zu müssen. Genau dieses Ticket fängt der Mittelsmann ab – und ist damit selbst im Konto angemeldet.
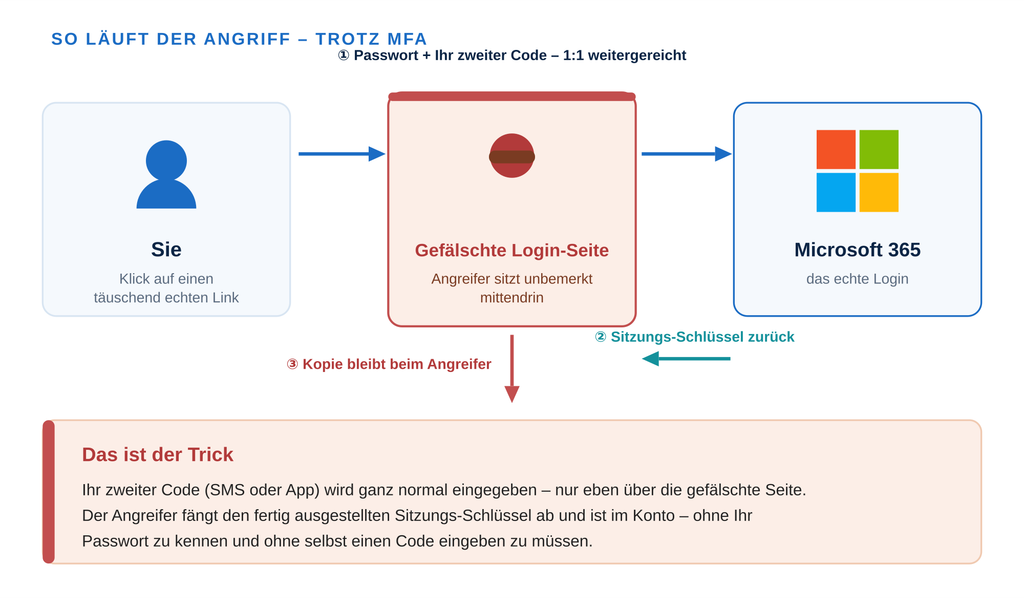
Abbildung 1: Der Angreifer sitzt unbemerkt in der Mitte und fängt den fertigen Sitzungs-Schlüssel ab – der zweite Code ist da längst eingegeben.
Der entscheidende Punkt: SMS-Codes, Codes aus einer Authenticator-App und auch Bestätigungs-Tipps auf dem Handy („Push“) verhindern das nicht. Sie beweisen nur im Moment der Anmeldung, dass Sie es sind. Der Angreifer muss diesen Beweis gar nicht knacken – er wartet einfach, bis Sie ihn erbracht haben, und stiehlt danach das fertige Ticket. In der aktuellen Kampagne kam sogar eigens Schadcode zum Einsatz, der auf der gefälschten Seite die sicherste Anmeldeart (FIDO2) ausblendet und die Opfer bewusst zu SMS oder App-Code drängt. Das zeigt: Die Angreifer wissen genau, was sie fürchten müssen.
Kostenfreie Erstberatung!Warum FIDO2 und Passkeys den Angriff stoppen
Es gibt eine Anmeldeart, an der dieser Trick scheitert: die phishing-resistente Anmeldung mit FIDO2 beziehungsweise Passkeys. Ein Passkey ist ein moderner, passwortloser Schlüssel, der sicher auf Ihrem Gerät liegt – zum Beispiel als kleiner USB-Sicherheitsschlüssel, im Smartphone oder in der Microsoft-Authenticator-App. Entsperrt wird er wie Ihr Handy: per Fingerabdruck, Gesicht oder PIN.
Der Clou ist die feste Bindung an die echte Web-Adresse. Microsoft beschreibt es so, dass Passkeys „ursprungsgebundene“ Schlüssel verwenden: Der Schlüssel funktioniert nur auf genau der Adresse, für die er angelegt wurde – etwa login.microsoftonline.com. Landet er auf der gefälschten Zwischenseite, stimmt die Adresse nicht, und der Schlüssel verweigert die Anmeldung. Der Mittelsmann bekommt schlicht nichts in die Hand, was er weiterverwenden könnte.
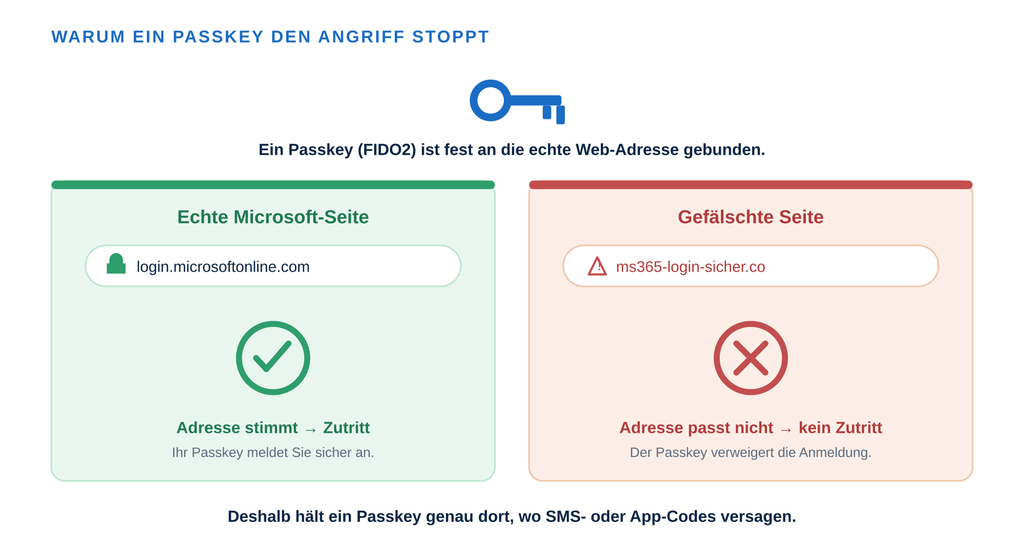
Abbildung 2: Ein Passkey (FIDO2) ist an die echte Adresse gebunden – auf der gefälschten Seite gibt er nichts heraus.
Dazu kommt: Bei einem Passkey wird kein Geheimnis übertragen, das man abfangen könnte – es gibt kein Passwort und keinen Code zum Mitschreiben. Microsoft berichtet außerdem, dass die Anmeldung mit Passkeys nicht nur sicherer, sondern auch spürbar schneller und zuverlässiger ist als Passwort plus Code. Sicherheit und Bequemlichkeit gehen hier also ausnahmsweise Hand in Hand.
Sichere Anmeldung zur Pflicht machen: Conditional Access
Eine sichere Anmeldeart hilft nur, wenn sie auch verwendet wird. Dafür sorgt „Conditional Access“ (auf Deutsch: bedingter Zugriff) – eine Art digitaler Türsteher für Ihr Microsoft 365. Er entscheidet nach festen Wenn-dann-Regeln, wer unter welchen Bedingungen hinein darf. Microsoft bietet dafür eine fertige Vorgabe namens „phishing-resistente MFA“: Damit erlauben Sie den Zugang nur noch mit FIDO2, Passkey, Windows Hello oder einer geräteeigenen Chipkarte – SMS- und App-Codes reichen für geschützte Bereiche dann nicht mehr aus.
Das Prinzip dahinter heißt „Zero Trust“: Vertraue keinem Zugriff automatisch, sondern prüfe jeden einzeln. Wie das in Microsoft 365 praktisch aussieht, zeigen wir im Beitrag Zero Trust in Microsoft 365 – Schutz vor Phishing & Identitätsklau.
Sinnvoll ist zusätzlich die Vorgabe, dass der Zugriff nur von geprüften, verwalteten Geräten aus erlaubt ist (über Microsoft Intune). Beides lässt sich gezielt zuschneiden – zum Beispiel besonders streng für Geschäftsführung und Buchhaltung, wo ein übernommenes Konto den größten Schaden anrichten würde. Die gute Nachricht für den Mittelstand: Die dafür nötigen Bausteine stecken bereits in gängigen Paketen.
Wie die Geräteverwaltung mit Microsoft Intune funktioniert und was „verwaltet und geprüft“ konkret bedeutet, erklären wir in unserem Ratgeber Microsoft Intune – Geräteverwaltung für Unternehmen.
Wer Microsoft 365 Business Premium nutzt, hat die passenden Lizenzen (unter anderem Microsoft Entra ID Plan 1, Intune und Defender for Business) meist schon an Bord – es fehlt oft nur die richtige Einrichtung.
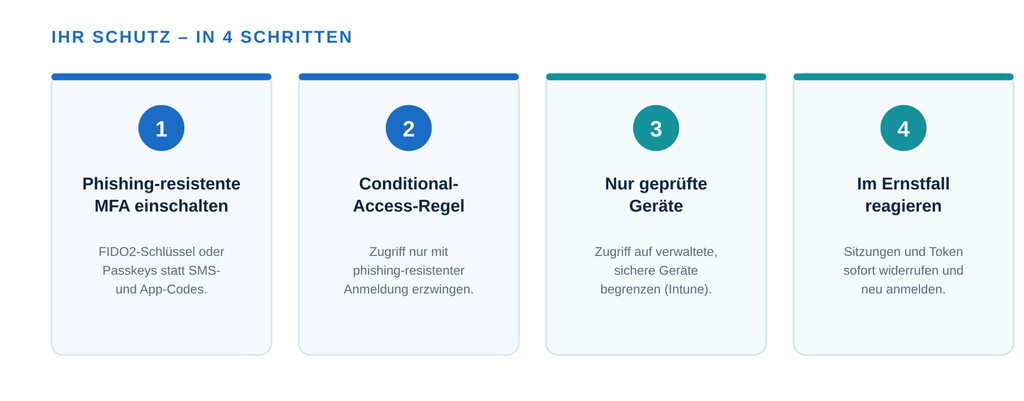
Abbildung 3: Vier Schritte zu wirksamem Schutz – so richtet CodeKlar Ihre Anmeldung sicher ein.
In der Praxis gehen wir strukturiert vor, damit Sicherheit im Alltag nicht stört. Erstens schalten wir die phishing-resistente Anmeldung mit FIDO2-Schlüsseln oder Passkeys ein und begleiten Ihre Mitarbeitenden bei der Einrichtung. Zweitens machen wir diese Anmeldung über eine Conditional-Access-Regel verbindlich – zuerst dort, wo es am wichtigsten ist. Drittens sorgen wir dafür, dass Zugriffe nur von sicheren, verwalteten Geräten möglich sind. Und viertens richten wir einen klaren Notfall-Ablauf ein: Bei Verdacht lassen sich alle aktiven Sitzungen und Tickets sofort widerrufen, sodass ein gestohlener Schlüssel wertlos wird.
Diese Umsetzung ist Teil unserer Microsoft 365 Security & Compliance-Beratung. Sie ist eingebettet in unser Gesamtangebot rund um Microsoft 365 Modern Work – sicher, verständlich und ohne Ihren Betrieb auszubremsen.
Einen kompakten Überblick über die wichtigsten Grundeinstellungen finden Sie außerdem in unserem Ratgeber Microsoft 365 sicher machen: die wichtigsten Einstellungen.
Wie gut Ihr Microsoft 365 heute schon aufgestellt ist, zeigt der sogenannte Secure Score. Wie Sie ihn richtig lesen und Schritt für Schritt verbessern, erklären wir hier: Microsoft 365 absichern: Secure Score & Identity Score.
Häufige Fragen (FAQ)
Wir nutzen doch schon Zwei-Faktor – reicht das nicht?
Leider nicht immer. Ein zweiter Code per SMS oder App schützt vor gestohlenen Passwörtern, aber nicht vor dem beschriebenen Zwischenseiten-Trick. Erst eine phishing-resistente Anmeldung mit FIDO2 oder Passkeys schließt diese Lücke, weil sie fest an die echte Web-Adresse gebunden ist.
Sind Passkeys für die Mitarbeitenden nicht kompliziert?
Im Gegenteil. Nach der einmaligen Einrichtung melden sich Ihre Mitarbeitenden per Fingerabdruck, Gesicht oder PIN an – ohne Passwort und ohne Code abzutippen. Das ist meist schneller und einfacher als bisher und spart im Alltag Zeit.
Brauchen wir dafür teure Zusatzlizenzen?
Meist nicht. In Paketen wie Microsoft 365 Business Premium sind die nötigen Bausteine für Conditional Access und Geräteverwaltung bereits enthalten. Entscheidend ist die richtige Einrichtung – genau dabei unterstützt CodeKlar.
Passend dazu aus unserem Blog
Sie möchten tiefer einsteigen? Diese Ratgeber von CodeKlar passen zum Thema und erklären die einzelnen Bausteine Schritt für Schritt:
- MFA für Unternehmen: Multi-Faktor-Authentifizierung einfach erklärt – die Grundlagen: was MFA ist und warum sie weiter wichtig bleibt.
- Zero Trust in Microsoft 365: Schutz vor Phishing & Identitätsklau – das Sicherheitsprinzip hinter der phishing-resistenten Anmeldung.
- Microsoft 365 sicher machen: die wichtigsten Einstellungen – die zentralen Schutzeinstellungen kompakt im Überblick.
- Microsoft 365 absichern: Secure Score & Identity Score nutzen – den eigenen Sicherheitsstand messen und gezielt verbessern.
- Microsoft Intune: Geräteverwaltung für Unternehmen – so erhalten nur geprüfte, sichere Geräte Zugriff.
- Schatten-IT stoppen mit Microsoft 365 – unkontrollierte Apps und Konten aufspüren und absichern.
Fazit
MFA war und bleibt wichtig – aber sie ist allein nicht mehr genug. Angreifer umgehen SMS- und App-Codes, indem sie sich als unsichtbarer Mittelsmann dazwischenschalten und den fertigen Sitzungs-Schlüssel abfangen. Wirksam dagegen ist eine phishing-resistente Anmeldung mit FIDO2 und Passkeys, verbindlich gemacht über Conditional Access und ergänzt um geprüfte Geräte. So schützen Sie Ihr Microsoft 365 zuverlässig vor Phishing – und Ihre wichtigsten Konten zuerst.
Sprechen Sie mit uns!CodeKlar prüft Ihre aktuelle Anmeldung, richtet FIDO2/Passkeys und Conditional Access sauber ein und schützt zuerst Ihre wichtigsten Konten – verständlich und ohne Ihren Betrieb auszubremsen