




Dateien liegen an vier Orten gleichzeitig
Ein Teil auf dem Netzlaufwerk, ein Teil in OneDrive, ein Teil in Teams-Chats, der Rest in E-Mail-Anhängen. Wer die aktuelle Version sucht, fragt nach. Bei Urlaub oder Krankheit findet sie niemand.
Dateien liegen auf dem Server, die Telefonanlage steht im Technikraum, jedes Notebook wird von Hand eingerichtet – und Microsoft 365 nutzen Sie bisher als Office-Paket mit E-Mail. Wir bauen daraus eine Umgebung, in der Zusammenarbeit, Kommunikation, Geräte und Sicherheit über ein einziges Benutzerkonto zusammenhängen. Gedacht für Betriebe mit 10 bis 100 Mitarbeitenden, die keine eigene IT-Abteilung haben.
Microsoft 365 Modern Work verbindet Produktivität, Sicherheit und Verwaltung in einer Plattform. Wir führen M365 neu ein oder optimieren bestehende Umgebungen. Mit Governance, Security‑Baseline und verständlicher Dokumentation. Ergebnis: schnellere Zusammenarbeit, weniger Tickets und nachvollziehbare Verantwortlichkeiten.
Diese Seite richtet sich an Geschäftsführer und Betriebsleiter, die die IT nebenher mitverantworten – nicht an IT-Abteilungen.
Unsere Kunden sind Betriebe mit etwa 10 bis 100 Mitarbeitenden, die keine eigene IT-Abteilung haben. Die IT läuft dort über eine Person, die sich ein wenig auskennt, und über einen externen Dienstleister, der kommt, wenn etwas kaputt ist. Ein Server steht im Technikraum, die Dateien liegen auf einem Netzlaufwerk, und Microsoft 365 ist häufig schon im Einsatz – allerdings nur als Office-Paket mit E-Mail.
Typisch ist, dass niemand im Haus drei Fragen sicher beantworten kann: Wer darf eigentlich auf welche Ordner zugreifen? Wie wird ein neues Notebook eingerichtet, wenn der Kollege nicht da ist? Was passiert, wenn der Server an einem Freitagnachmittag ausfällt? Genau dort setzen wir an. Wir übernehmen die Verantwortung für den Aufbau, dokumentieren ihn verständlich und halten ihn so einfach, dass Ihr Team ihn im Alltag auch wirklich nutzt.
Wir sitzen in Spaichingen im Landkreis Tuttlingen und betreuen Kunden in ganz Deutschland und in der Schweiz. Die Einrichtung selbst findet in der Cloud statt; vor Ort sind wir dort, wo es etwas bringt – bei der Bestandsaufnahme, bei der Geräteübergabe und bei Schulungen.
Sechs Zustände, die wir in fast jeder Bestandsaufnahme finden. Wenn Sie drei davon wiedererkennen, lohnt sich das Gespräch.
Kaum ein Betrieb hat seine IT bewusst so gebaut, wie sie heute aussieht. Sie ist gewachsen: ein Server, weil man ihn vor Jahren brauchte. Ein Netzlaufwerk, das jemand einmal strukturiert hat und das seitdem jeder anders benutzt. Eine Telefonanlage vom Elektriker. Ein privates Cloud-Konto, weil ein Kunde eine große Datei schicken wollte. Jede einzelne Entscheidung war zu ihrer Zeit richtig. Zusammen ergeben sie eine Umgebung, die niemand mehr erklären kann.
Der Preis dafür steht auf keiner Rechnung. Er besteht aus der halben Stunde, die jemand eine Datei sucht, aus dem halben Arbeitstag für die Einrichtung eines neuen Notebooks, aus dem Zugang eines ausgeschiedenen Mitarbeiters, den niemand deaktiviert hat, und aus dem Risiko, dass der Server ausfällt, während drei Angebote fertig werden müssen. Diese Posten fallen erst auf, wenn man sie einmal zusammenrechnet – und genau das machen wir am Anfang eines Projekts.
Ein Teil auf dem Netzlaufwerk, ein Teil in OneDrive, ein Teil in Teams-Chats, der Rest in E-Mail-Anhängen. Wer die aktuelle Version sucht, fragt nach. Bei Urlaub oder Krankheit findet sie niemand.
Der Fileserver ist von außen nicht zugänglich, die VPN-Einwahl ist langsam oder läuft auf dem Tablet auf der Baustelle gar nicht. Also wandern Dateien auf USB-Sticks und in private Cloud-Konten – vorbei an jeder Kontrolle.
Über Jahre wurden Ordnerfreigaben einzeln vergeben, meist auf Zuruf. Heute sieht womöglich die falsche Person die Personalakten oder die Kalkulation. Nachweisen lässt es sich nicht, weil es keine Übersicht gibt.
Windows, Office, Drucker, VPN, Virenschutz: ein halber Arbeitstag pro Gerät – und am Ende ist kein Gerät wie das andere. Updates passieren, wenn jemand daran denkt, und Windows 10 bekommt seit Oktober 2025 keine kostenlosen Sicherheitsupdates mehr.
Ohne Mehr-Faktor-Anmeldung genügt ein abgefischtes Kennwort für den Zugriff auf alle Postfächer. Zugangsdaten auf Notizzetteln oder in einer Excel-Liste sind kein Einzelfall – so haben wir es mehrfach vorgefunden.
Der Server läuft, bis er nicht mehr läuft. Backups werden angelegt, aber nie zurückgespielt. Es gibt keine Dokumentation und keinen festen Ansprechpartner, sondern drei Dienstleister, die jeweils auf den anderen zeigen.
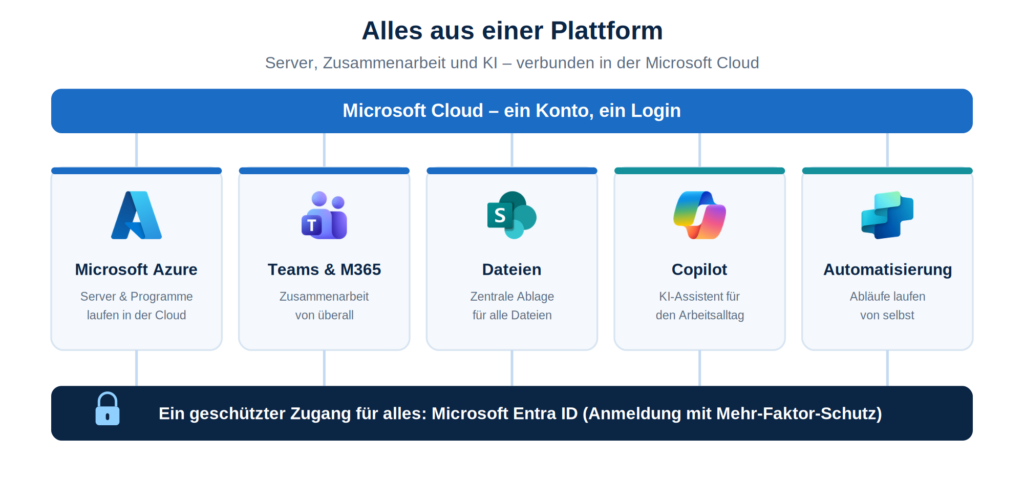
Die Grafik zeigt, was auf was aufbaut – und warum die Reihenfolge der Einführung nicht beliebig ist.
Der häufigste Denkfehler beim Thema Microsoft 365 ist, es als Sammlung von Programmen zu sehen: Word, Excel, Teams, Outlook. Der wichtigste Teil ist aber unsichtbar. Er heißt Microsoft Entra ID und ist das Verzeichnis, in dem jeder Mitarbeitende genau ein Benutzerkonto hat. Dieses eine Konto öffnet die Dateien, das Postfach, das Telefon und das Notebook.
Daraus folgt der eigentliche Nutzen. Fängt ein neuer Kollege an, legen Sie ein Konto an – und er hat Postfach, Teams, die richtigen Ordner und ein vorkonfiguriertes Gerät. Verlässt jemand das Unternehmen, deaktivieren Sie dasselbe Konto, und der Zugriff endet überall gleichzeitig: auf dem Firmen-Notebook, auf dem privaten Handy, in der Dateiablage. Diese eine Eigenschaft ist der Grund, warum sich ein sauberer Aufbau lohnt und eine halbe Einführung nicht.
Auf dem Fundament stehen drei Bereiche, die Sie im Alltag tatsächlich sehen:
Darüber liegt der Schutz: Mehr-Faktor-Anmeldung, bedingter Zugriff je nach Gerät und Standort, Defender for Business auf den Endgeräten sowie eine eigene Datensicherung der Microsoft-365-Daten. Wer eine dieser Ebenen auslässt, merkt es erst später – und meist an der unangenehmsten Stelle. Deshalb führen wir in fester Reihenfolge ein: erst Identität, dann Daten, dann Geräte, dann Schutz.
Neun Bausteine, die wir einzeln oder als Gesamtprojekt umsetzen. Welche Sie brauchen, entscheidet die Bestandsaufnahme – nicht der Katalog.
Ein neues Notebook wird ausgepackt, ans WLAN gehängt und richtet sich selbst ein: Einstellungen, Programme, Drucker, Sicherheitsrichtlinien. Windows Autopilot und Intune übernehmen das, egal ob das Gerät im Büro oder direkt beim Mitarbeitenden zu Hause ankommt. Updates verteilen wir danach zentral.
Wir überführen Ihr Netzlaufwerk nach SharePoint Online und bauen dabei eine Struktur, die sich an Ihren Abteilungen und Projekten orientiert statt an gewachsenen Ordnerbäumen. Dateien sind danach von jedem Gerät erreichbar, Versionen bleiben nachvollziehbar, und zwei Personen können gleichzeitig am selben Dokument arbeiten.
Wir richten Exchange Online sauber ein und prüfen die Stellen, an denen es in der Praxis hängt: SPF, DKIM und DMARC im DNS, alte Weiterleitungen, gemeinsame Postfächer, Archivierung. Das Ergebnis ist weniger Spam, weniger Phishing – und E-Mail, die beim Empfänger im Posteingang landet statt im Junk-Ordner.
Zugriffsrechte vergeben wir über Rollen und Gruppen statt über Einzelfreigaben. Jede Rolle im Betrieb bekommt genau die Bereiche, die sie braucht. Bei Eintritt, Wechsel oder Austritt ändert sich die Gruppenzugehörigkeit – und der Zugriff passt sich überall an, nachvollziehbar dokumentiert.
Mehr-Faktor-Anmeldung, bedingter Zugriff nach Gerät und Standort, Defender for Business auf allen Endgeräten und eine eigene Sicherung Ihrer Microsoft-365-Daten. Wir stellen das so ein, dass Ihre Mitarbeitenden im Büro kaum etwas davon merken und ein Angreifer von außen scheitert.
Ihre bestehenden Rufnummern ziehen in Microsoft Teams um. Weiterleitungen, Rufgruppen, Ansagen und eine zentrale Hotline richten wir mit ein. Telefoniert wird danach am Notebook, am Tischtelefon oder am Handy – mit derselben Nummer, im Büro wie auf der Baustelle.
Nach der Einführung übernehmen wir auf Wunsch den Betrieb: Überwachung, Updates, Lizenzverwaltung, Kontrolle der Datensicherung und ein fester Ansprechpartner für Ihre Mitarbeitenden. Sie zahlen einen monatlichen Betrag und rufen nicht mehr bei drei Dienstleistern an.
Microsoft 365 Copilot greift auf die Daten zu, die ein Benutzer ohnehin sehen darf. Deshalb funktioniert KI nur in einer aufgeräumten Umgebung mit korrekten Berechtigungen. Steht die Struktur, richten wir Copilot ein und zeigen Ihren Mitarbeitenden an echten Aufgaben, wofür er taugt und wofür nicht.
Für konkrete Anwendungsfälle bauen wir Agenten mit Copilot Studio oder Azure AI und betreiben sie dauerhaft. Dabei ist festgelegt, auf welche Daten ein Agent zugreift, wer ihn nutzen darf und wie die Ergebnisse geprüft werden.
Jeder Schritt endet mit einem Ergebnis, das Sie in der Hand halten. Was Sie nach Schritt eins bekommen, gehört Ihnen auch dann, wenn Sie sich gegen uns entscheiden.
Der Ablauf ist bei jedem Projekt derselbe, weil die Reihenfolge technisch begründet ist: Ohne saubere Benutzerkonten lassen sich keine Berechtigungen bauen, ohne Berechtigungen sollte man keine Daten migrieren, und ohne verwaltete Geräte greift der beste Schutz nur halb. Wie lange die einzelnen Schritte dauern, hängt an Ihrer Datenmenge, der Zahl der Geräte und daran, wie viele Entscheidungen im Haus noch offen sind – eine belastbare Aussage dazu machen wir nach der Bestandsaufnahme und nicht davor.
Wir sehen uns an, was Sie heute haben: Server, Lizenzen, Postfächer, Geräte, Telefonie, Datenmengen, Berechtigungen. Ergebnis ist ein schriftlicher Bericht, der den Ist-Zustand beschreibt, die Risiken benennt und einen Zielentwurf mit fester Reihenfolge enthält.
Bevor eine einzige Datei bewegt wird, legen wir gemeinsam fest, wie die Ablage aussieht, welche Rollen es gibt, wer worauf zugreift und welche Sicherheitsregeln gelten. Das ist der Schritt, den Eigenbau-Projekte überspringen – und der Grund, warum sie später auseinanderfallen.
Dateien, Postfächer und Rufnummern migrieren wir in Etappen, meist abteilungsweise und außerhalb der Hauptarbeitszeit. Bis zum Umschalttag bleibt der alte Stand erreichbar. Bei der Metall Aigeldinger GmbH sind auf diesem Weg 1,4 TB vom Fileserver nach SharePoint Online gewandert.
Mehr-Faktor-Anmeldung, bedingter Zugriff und Defender werden aktiviert, die vorhandenen Endgeräte kommen in Intune, neue Geräte laufen danach über Autopilot. Die Sicherung Ihrer Microsoft-365-Daten richten wir ein und spielen sie einmal testweise zurück.
Ihr Team wird an den eigenen Aufgaben eingewiesen, nicht an einem Produktkatalog. Sie erhalten eine Dokumentation, in der steht, wie Ihre Umgebung aufgebaut ist und wer wofür zuständig ist. Danach arbeiten Sie selbst weiter oder übergeben an unsere Managed Services.
Dieselben sechs Punkte, einmal wie es heute ist und einmal wie es danach ist.
Was sich im Alltag ändert – und was nicht.
Eine sauber aufgebaute Microsoft-365-Umgebung verändert vor allem die kleinen, täglichen Reibungen. Eine Datei wird gefunden statt gesucht. Ein neuer Mitarbeitender ist am ersten Tag arbeitsfähig, statt eine Woche auf Zugänge zu warten. Der Kollege auf der Baustelle sieht denselben Plan wie das Büro, ohne dass ihn jemand per E-Mail schickt. Und wenn ein Notebook verloren geht, ist das ein Sachschaden und kein Sicherheitsvorfall.
Gleichzeitig wird Ihre IT beschreibbar. Nach dem Projekt existiert eine Dokumentation, aus der hervorgeht, wie Ihre Umgebung aufgebaut ist, wer welche Rechte hat und wer wofür zuständig ist. Das ist die Grundlage für Gespräche mit Ihrer Versicherung, für Kundenanforderungen an die Datensicherheit und für jede Prüfung, bei der jemand Nachweise sehen will.
Ehrlich bleibt zu sagen, was sich nicht ändert: Eine Plattform ersetzt keine Absprachen. Wenn zwei Abteilungen bisher aneinander vorbeigearbeitet haben, tun sie das mit Teams zunächst weiter. In den ersten Wochen nach der Umstellung gibt es Rückfragen und Gewöhnung – das ist normal, und genau dafür sind wir in dieser Zeit erreichbar.
Keine Referenzlogos, sondern drei Umgebungen mit ihrer Ausgangslage und dem, was wir konkret umgesetzt haben.
Alle drei Betriebe waren in der Ausgangslage vergleichbar mit dem, was auf dieser Seite beschrieben ist: gewachsene Struktur, lokaler Server, kein zentrales Gerätemanagement. Alle drei laufen heute auf Microsoft 365 Business Premium. Die vollständigen Fallstudien mit Ausgangssituation, Vorgehen und Ergebnis finden Sie im Bereich Fallstudien.
Die Metall Aigeldinger GmbH arbeitete bereits weitgehend papierlos, hatte aber Zugangsdaten auf Notizzetteln, einen klassischen Fileserver ohne mobilen Zugriff und Microsoft 365 nur als Business Standard. Umgesetzt haben wir: 1,4 TB Daten nach SharePoint Online, Intune für alle Endgeräte einschließlich Mobilgeräten, bedingten Zugriff, ein zentrales Passwortmanagement mit Single Sign-on und ein Backup-Konzept für die M365-Daten.
Bei der TeWa Haustechnik GmbH lagen ERP und Server lokal, E-Mail und Telefonie waren getrennt organisiert, mobiles Arbeiten war kaum möglich. Heute läuft das ERP-System in der Azure Cloud, die E-Mail über Exchange Online und die Telefonie über Microsoft Teams. Alle Geräte werden über Intune verwaltet, tägliche Sicherungen und Sicherheitsüberwachung laufen im Managed Service mit.
Die Sanverdi Versicherungsmakler GmbH hat NAS- und Serverstrukturen durch SharePoint Online mit einer zentral verwaltbaren Berechtigungsstruktur ersetzt, die Lizenzen auf Business Premium vereinheitlicht, Teams-Telefonie eingeführt und alle Geräte über Intune mit Sicherheits-Baselines versehen. Mehr-Faktor-Anmeldung schützt seitdem sämtliche Zugänge.
Die Lizenzfrage entscheidet, welche Bausteine Ihnen überhaupt zur Verfügung stehen. Deshalb klären wir sie vor dem Projekt, nicht danach.
Microsoft 365 Business Standard enthält die Office-Programme, Exchange Online, Microsoft Teams, SharePoint und OneDrive. Damit können Sie zusammenarbeiten und E-Mail betreiben. Was fehlt, sind die Werkzeuge zum Verwalten und Absichern: die Geräteverwaltung mit Intune, der Endgeräteschutz über Defender for Business und die erweiterten Anmelderegeln über bedingten Zugriff.
Microsoft 365 Business Premium enthält dieselben Programme und zusätzlich genau diese Verwaltungs- und Sicherheitsbausteine. Die Lizenz ist bis 300 Benutzer verfügbar und damit für Betriebe unserer Zielgröße die passende Wahl. Alle Fallstudien, die wir auf dieser Seite nennen, laufen auf Business Premium.
Ob sich der Aufpreis rechnet, lässt sich nüchtern prüfen: Stellen Sie die Mehrkosten je Benutzer dem gegenüber, was Sie heute getrennt bezahlen – Virenschutz, Passwortverwaltung, VPN-Wartung, Fernwartungswerkzeug und die Arbeitszeit für die manuelle Einrichtung von Geräten. In vielen Fällen ersetzt Business Premium mehrere Einzelverträge. Wir rechnen das im Erstgespräch mit Ihren Zahlen durch, nicht mit Beispielwerten.
… Sie ausschließlich zusammenarbeiten und E-Mail betreiben wollen, die Geräte privat oder durch einen Dritten verwaltet werden und Sie keine Anforderungen an nachweisbaren Endgeräteschutz haben. In der Praxis trifft das auf sehr wenige Betriebe mit Firmennotebooks zu.
… Sie Firmengeräte zentral verwalten, Endgeräte schützen, Anmeldungen abhängig von Gerät und Standort regeln oder Nachweise gegenüber Kunden und Versicherern führen müssen. Intune, Defender for Business und bedingter Zugriff sind ausschließlich hier enthalten.
Vier Alternativen, die in Gesprächen regelmäßig auf dem Tisch liegen – und wo sie tatsächlich ihre Berechtigung haben.
Microsoft 365 Modern Work ist nicht für jeden Betrieb in jedem Zustand die richtige Antwort. Damit Sie das selbst einschätzen können, benennen wir die Alternativen offen, einschließlich der Fälle, in denen sie sinnvoll sind.
Möglich und manchmal richtig – etwa wenn eine Branchensoftware zwingend lokal laufen muss. Dann verlagern wir nur Dateien, E-Mail und Geräte und lassen die Anwendung, wo sie ist, oder heben sie in die Azure Cloud. Was Sie so nicht bekommen: mobilen Zugriff ohne VPN, automatische Geräteeinrichtung und Schutz, der auch außerhalb des Firmennetzes greift. Und jede Hardware hat ein Austauschdatum.
Google Workspace ist eine funktionierende Plattform. Gegen sie spricht in unseren Projekten meist das Umfeld: Branchensoftware, Steuerkanzlei und Kunden arbeiten mit Excel, Word und Outlook, die Mitarbeitenden kennen diese Programme, und Geräteverwaltung, Telefonie und KI-Funktionen kommen bei Microsoft aus derselben Verwaltung. Wer bereits Windows-Notebooks und Office einsetzt, kauft mit Google ein zweites System dazu.
Ein Cloud-Speicher hier, ein Virenschutz dort, ein Passwortmanager dazu: Jedes Werkzeug löst ein Problem und schafft ein neues, denn jedes bringt seine eigene Benutzerverwaltung mit. Ein austretender Mitarbeitender muss dann in fünf Systemen abgemeldet werden, und ob das geschehen ist, weiß niemand sicher. Der Preisvorteil verschwindet, sobald man die Verträge zusammenrechnet.
Technisch lässt sich Microsoft 365 selbst einrichten, und viele beginnen genau so. Was in der Praxis fehlt, ist nicht das Klicken, sondern die Entscheidung davor: Ablagestruktur, Rollenmodell, Berechtigungskonzept und die Reihenfolge der Migration. Wird das übersprungen, entsteht in der Cloud dieselbe Unordnung wie vorher auf dem Netzlaufwerk – nur schneller und für mehr Menschen sichtbar.
Im kostenfreien Erstgespräch gehen wir Ihre heutige Umgebung durch und sagen Ihnen offen, was sich lohnt und was warten kann.
Sie brauchen dafür keine Vorbereitung und keine Unterlagen. Wir fragen nach Ihrem heutigen Aufbau, nach der Zahl der Mitarbeitenden und Geräte und danach, was im Alltag am meisten stört. Sie bekommen im Anschluss eine Einschätzung, welche Schritte in welcher Reihenfolge sinnvoll sind und welche Sie getrost aufschieben können. Ob daraus ein Projekt wird, entscheiden Sie danach.
In den meisten Fällen ja. Dateiablage, Benutzerverwaltung und Druckserver lassen sich vollständig durch SharePoint Online, Microsoft Entra ID und Universal Print ersetzen – bei der FollHaus GmbH haben wir genau das umgesetzt. Bleibt eine Branchensoftware, die zwingend einen Server braucht, verschieben wir diesen einen Dienst in die Azure Cloud oder lassen ihn bewusst lokal. Dann hängt zumindest Ihre Dateiablage nicht mehr an der Hardware im Technikraum.
Business Standard reicht, wenn Sie ausschließlich zusammenarbeiten und E-Mail betreiben wollen. Sobald Sie Firmengeräte zentral verwalten, Endgeräte schützen oder Anmeldungen abhängig von Gerät und Standort regeln möchten, brauchen Sie Business Premium: Intune, Defender for Business und bedingter Zugriff sind nur dort enthalten. Business Premium ist bis 300 Benutzer verfügbar und damit für Betriebe mit 10 bis 100 Mitarbeitenden die übliche Wahl.
Es geht nichts verloren und Ihr Betrieb läuft weiter. Postfächer werden im Hintergrund kopiert und erst am Ende umgeschaltet, Dateien migrieren wir abteilungsweise und meist außerhalb der Hauptarbeitszeit. Bis zum Umschalttag bleibt der bisherige Stand erreichbar. Den Zeitpunkt der Umstellung legen Sie fest, nicht wir.
Die Dauer hängt an der Datenmenge, der Zahl der Geräte und daran, wie viele Entscheidungen im Haus noch offen sind. Eine belastbare Aussage machen wir erst nach der Bestandsaufnahme – vorher wäre sie geraten. Von Ihnen brauchen wir eine entscheidungsfähige Ansprechperson und je Abteilung jemanden, der beschreiben kann, wie dort tatsächlich gearbeitet wird. Der technische Teil liegt bei uns.
In der Regel ja, denn die meisten Umgebungen nutzen nur einen Bruchteil dessen, was ohnehin bezahlt ist. Häufig fehlen die Mehr-Faktor-Anmeldung, eine tragfähige SharePoint-Struktur, die Geräteverwaltung und eine eigene Sicherung der Microsoft-365-Daten. Wir prüfen den Ist-Zustand und sagen Ihnen, was Sie ohne zusätzliche Lizenzen sofort aktivieren können und wo tatsächlich Bedarf besteht.
Unser Büro ist in Spaichingen im Landkreis Tuttlingen, unsere Kunden sitzen in ganz Deutschland und in der Schweiz. Die Einrichtung von Microsoft 365 findet in der Cloud statt und setzt keinen Technikerbesuch voraus. Vor Ort sind wir dort, wo es etwas bringt: bei der Bestandsaufnahme, bei der Übergabe neuer Geräte und bei Schulungen.
“Alles beginnt mit einem Austausch”
Kostenfreie Beratung sichern